隨著開源軟件在信息技術領域的廣泛應用,其代碼安全性已成為全球網絡與信息安全領域關注的焦點。本報告旨在對國外知名互聯網公司(如Google、Facebook、Microsoft、Amazon等)發布的開源軟件中存在的安全缺陷進行系統性分析,以期為國內網絡與信息安全軟件開發提供參考和借鑒。
一、引言
開源軟件因其開放性、可定制性和社區驅動的特性,在現代軟件開發中扮演著不可或缺的角色。開源代碼的安全性問題也日益凸顯。國外知名互聯網公司作為開源社區的重要貢獻者,其發布的軟件項目往往被廣泛使用,因此這些項目中的安全缺陷可能對全球范圍內的系統安全構成潛在威脅。
二、安全缺陷類型分析
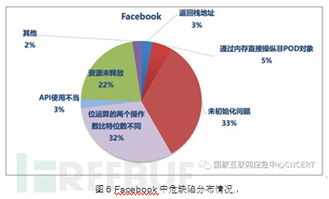
通過收集和分析近年來的公開漏洞報告(如CVE數據庫)、安全研究論文以及社區討論,我們了以下幾類常見的安全缺陷:
- 內存安全漏洞:包括緩沖區溢出、使用后釋放(Use-After-Free)等,常見于C/C++編寫的開源項目。
- 輸入驗證不足:未對用戶輸入進行充分驗證和過濾,導致SQL注入、跨站腳本(XSS)等攻擊。
- 配置錯誤與默認設置問題:如弱默認密碼、不安全的API配置等。
- 依賴項漏洞:開源軟件依賴的第三方庫中存在已知漏洞,但未及時更新。
- 權限與訪問控制缺陷:未經授權的訪問或權限提升漏洞。
三、典型案例分析
以某知名互聯網公司開源的Web框架為例,其在2022年被披露存在一個高危的遠程代碼執行(RCE)漏洞(CVE-2022-XXXXX)。該漏洞源于框架對用戶上傳的文件類型檢查不嚴,攻擊者可通過構造惡意文件在服務器上執行任意代碼。此案例反映出即使在經過嚴格測試的開源項目中,輸入驗證環節仍可能成為安全短板。
四、對網絡與信息安全軟件開發的啟示
- 加強代碼審計與自動化測試:在軟件開發過程中集成靜態代碼分析、動態測試以及模糊測試工具,及早發現潛在漏洞。
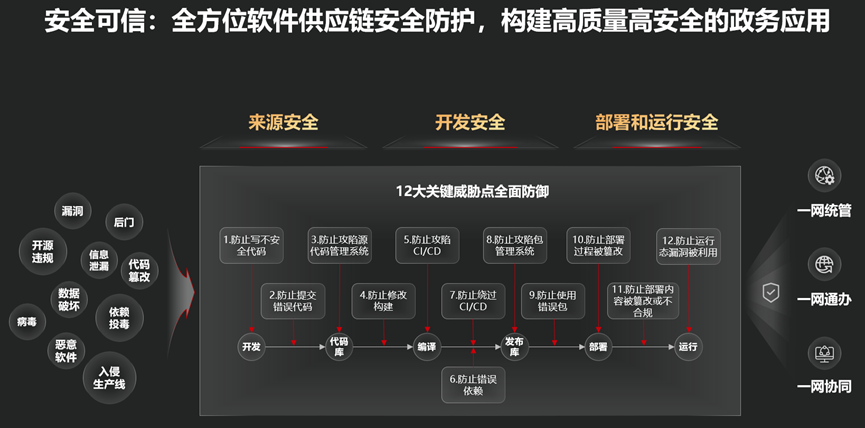
- 建立供應鏈安全管理:對使用的開源組件進行持續監控,及時更新存在漏洞的依賴項。
- 推動安全開發實踐:采用安全編碼規范,對開發人員進行安全意識培訓,減少人為錯誤引入的安全缺陷。
- 社區協作與漏洞披露:積極參與開源社區,建立有效的漏洞報告和修復機制。
五、結論
國外知名互聯網公司的開源軟件雖然推動了技術進步,但其代碼中的安全缺陷也提醒我們,開源并非絕對安全。對于網絡與信息安全軟件開發而言,必須將安全視為全生命周期的核心要素,通過技術和管理相結合的方式,不斷提升軟件的抗攻擊能力。隨著人工智能和自動化工具在安全領域的應用,我們有望更高效地識別和修復開源代碼中的安全缺陷,構建更加可信的軟件生態。